martedì 13 settembre 2022

I gruppi ransomware passano alla tecnica della criptazione intermittente per velocizzare gli attacchi

Un numero crescente di gruppi ransomware sta adottando una nuova tecnica per criptare i dati presenti nei sistemi bersaglio: questa nuova tecnica li aiuta a velocizzare la criptazione, quindi riduce la possibilità che le soluzioni EDR o semplicemente antivirus possano individuare e bloccare la routine di criptazione. 

Questa tecnica si chiama criptazione intermittente e consiste nel criptare soltanto parti del contenuto dei file sotto attacco: i file saranno comunque inaccessibili e irrecuperabili senza ottenere la chiave di decriptazione, ma è indubbio che "il lavoro" che deve svolgere il ransomware si riduce drasticamente. E con esso il tempo necessario per criptare un intero sistema. Per parlare concretamente: saltare ogni 16 byte di file consente di criptare un file nella metà del tempo che solitamente occorrerebbe per una criptazione completa. Il risultato non cambia però: il contenuto del file diviene inaccessibile. 

C'è un secondo vantaggio, per gli attaccanti: la criptazione è più leggera, più blanda quindi è più complesso, per gli strumenti di rilevamento automatico che si basano sull'individuazione degli attacchi rilevando e segnalando pesanti operazioni di modifica sui file. 

Per saperne di più > Il fattore tempo: quale ransomware cripta più velocemente i dati?


La criptazione intermittente è sempre più diffusa

lunedì 12 settembre 2022

Cosa "gira" in Italia? Malware e campagne di attacco individuate dal CERT - 3 - 9 Settembre

Quali malware girano nel panorama italiano? Quali campagne di attacco? Quali sono i malware che un team di sicurezza IT dovrebbe tenere d'occhio per aggiornare gli indici di compromissione dei sistemi di sicurezza così che possano bloccare un'infezione alla fonte?

A queste domande risponde settimanalmente il CERT-AgID con un apposito report che rende una fotografia delle cyber minacce individuate e analizzate dal team di esperti del Computer Emergency Response Team italiano.

I malware della settimana 3-9 Settembre

La scorsa settimana il CERT ha individuato e analizzato 28 campagne dannose: di queste 25 sono state mirate contro obiettivi italiani mentre 3 sono state generiche, ma hanno comunque colpito il cyber spazio italiano. 

Sono state 4 le famiglie di malware individuate in diffusione. Soltanto 7 le campagne dannose che hanno diffuso malware: 

mercoledì 7 settembre 2022

Infrastrutture energetiche italiane sotto attacco ransomware: GSE, Eni e Canarbino colpite in pochi giorni

Le infrastrutture energetiche italiane stanno subendo un'ondata di attacchi ransomware. Da GSE ad ENI, passando per Canarbino, qualcuno sta puntando ad infrastrutture critiche del nostro paese

BlackCat attacca GSE: dopo una settimana è tornato online solo il sito web

GSE, Gestore dei servizi energetici, è una società pubblica controllata dal Ministero dell'economia e delle finanze. Si occupa di energie rinnovabili. Nella notte tra il 28 e il 29 Agosto 

"il Gse è stato vittima di un attacco informatico per mezzo di un malware di ultima generazione. Al fine di mettere in sicurezza i dati e i sistemi informativi, il sito internet e i portali sono stati resi temporaneamente indisponibili”

come ha fatto sapere il gestore stesso, dichiarando anche di aver tempestivamente segnalato l'attacco alle autorità competenti. Il sito web è finito offline e il ripristino è riuscito solo pochi giorni fa. L'attacco è stato rivendicato da una vecchia conoscenza, che in Italia si è già fatta notare più volte: parliamo dell'operazione ransomware BlackCat. 

Per approfondire > L'università di Pisa colpita dal ransomware BlackCat. Il gruppo BlackCat inaugura una nuova tecnica estorsiva

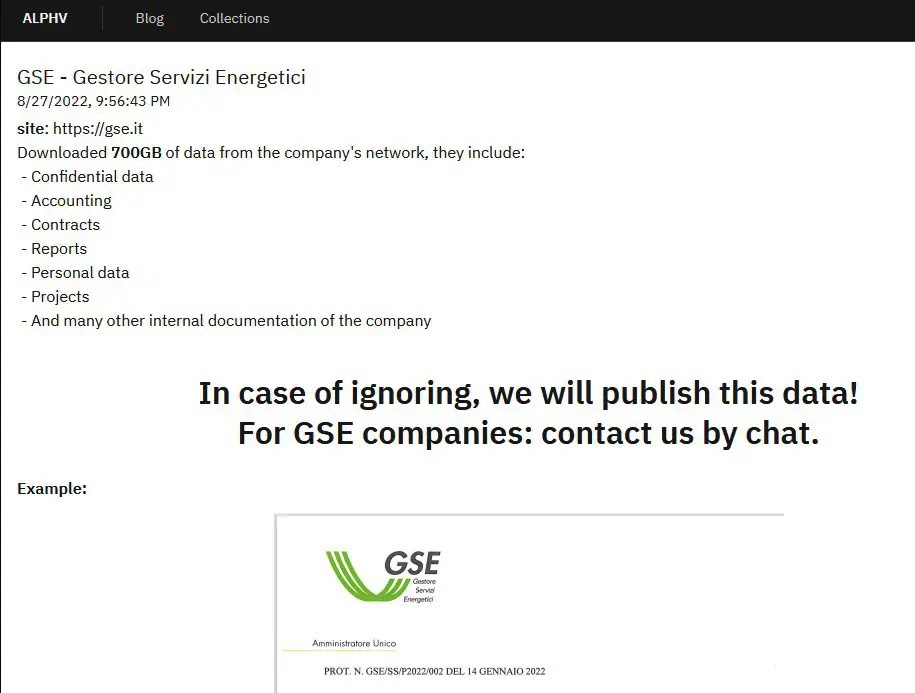
La rivendicazione è avvenuta, come da consuetudine, nel leak site di Black Cat: qui gli attaccanti affermano di aver esfiltrato 700 GB di dati dall'infrastruttura GSE

Fonte: leak site di BlackCat / ALPHV

martedì 6 settembre 2022

NAS QNAP: ennesima campagna ransomware in corso. Ma il vendor ha già reso disponibile la patch


QNAP sta avvisando i clienti riguardo una campagna di diffusione del ransomware DeadBolt, iniziata Sabato scorso. Questa campagna sta sfruttando una vulnerabilità 0-day, cioè sconosciuta prima degli attacchi, presente nella Photo Station. 

Viste le numerose richieste di assistenza per attacchi ransomware su NAS QNAP che continuiamo a ricevere, pensiamo sia importante far sapere che QNAP ha risolto la vulnerabilità sfruttata da questa operazione ransomware per criptare i dispositivi. 

La campagna ransomware DeadBolt contro i NAS QNAP

"QNAP ha scoperto che la minaccia alla sicurezza DeadBolt sfrutta una vulnerabilità presente in Photo Station per criptare i NAS QNAP direttamente connessi ad internet" spiega il vendor nel relativo avviso di sicurezza. 

Gli attacchi sono iniziati Sabato scorso. 

QNAP ha risolto la vulnerabilità 0-day: cosa devono fare gli utenti per mettersi in sicurezza

venerdì 2 settembre 2022

Cosa "gira" in Italia? Malware e campagne di attacco individuate dal CERT - 27 agosto – 2 settembre


Quali malware girano nel panorama italiano? Quali campagne di attacco? Quali sono i malware che un team di sicurezza IT dovrebbe tenere d'occhio per aggiornare gli indici di compromissione dei sistemi di sicurezza così che possano bloccare un'infezione alla fonte?

A queste domande risponde settimanalmente il CERT-AgID con un apposito report che rende una fotografia delle cyber minacce individuate e analizzate dal team di esperti del Computer Emergency Response Team italiano.

I malware della settimana 27 Agosto - 2 Settembre

Il CERT ha individuato e analizzato 14 campagne dannose mirate contro utenti italiani e 1 generica. Le famiglie di malware in diffusione sono state 5:

Guloader in breve
GuLoader è un downloader utilizzato per la distribuzione di altri malware: nella maggior parte dei casi distribuisce Remote Access Trojan, come Parallax e Remcos. Scritto in Visual Basic è tra i downloader più avanzati attualmente in uso al cybercrime.

Fonte: https://cert-agid.gov.it

Le campagne di phishing della settimana 27 Agosto - 2 Settembre

Le campagne di phishing individuate e analizzate sono state 9 e hanno coinvolti 4 brand, quasi tutti legati al settore bancario. La maggior parte delle campagne infatti sono state o a tema Banking o a tema Pagamenti (Formbook e Guloader). Sono state individuate anche campagne mirate al furto delle credenziali di accesso alle web mail: il tema più sfruttato a questo fine è stato quello della Riattivazione di account.

Tra i brand principali sfruttati dagli attaccanti per gli attacchi di phishing troviamo IntesaSanPaolo, Poste e Bper, quindi Aruba.

Fonte: https://cert-agid.gov.it


Fonte: https://cert-agid.gov.it

Tipologia di file di attacco e vettore 

I formati di compressione (archivi) l'hanno fatta da padroni: ZIP , GZ  e XZ occupano saldamente il podio. Si confermano i formati file più apprezzati per nascondere malware. Nuovamente, ricordiamo di fare attenzione ai file Office con macro attivabili. 

Fonte: https://cert-agid.gov.it