Visualizzazione post con etichetta gdpr. Mostra tutti i post

mercoledì 22 giugno 2022

Attacchi ransomware in Italia: pubblicati i dati dell'Ospedale Melloni di Milano e dell'Università di Pisa


I gruppi ransomware BlackCat e Vice Society hanno pubblicato i dati esfiltrati dalle reti dell'Università di Pisa e dell'Ospedale Melloni di Milano.


BlackCat e Università di Pisa: i dati in vendita nei forum dell'underground hacking

Sono stati puntuali, esattamente come annunciato: dopo varie minacce, ieri il gruppo ransomware ALPHV/BlackCat ha reso pubblici i dati rubati all'Università di Pisa. Anche se tramite una diversa strada, rispetto a quanto ci si aspettava. I dati infatti non si trovano nel leak site del gruppo ransomware, sul quale non figura alcun aggiornamento sulla vicenda.

Al contrario, gli attaccanti hanno fatto sapere alla redazione di Red Hot Cyber che i dati sono stati messi direttamente in vendita, senza passare dal leak site. I dati sono stati postato invece su XSS un forum dell'underground hacking molto frequentato dai cyber criminali. 

Fonte: Red Hot Cyber

Il fatto che i dati siano stati messi direttamente in vendita, per un prezzo complessivo di un milione di dollari circa, la dice lunga su come stia procedendo l'attacco. L'ateneo pisano si è chiuso nel mutismo più totale, non solo verso i propri studenti e dipendenti ai quali non ha ancora inviato alcuna comunicazione, ma anche evidentemente verso gli attaccanti. 

venerdì 1 aprile 2022

Giornata mondiale del backup: in Italia un terzo delle PMI a rischio down perchè non ha backup

Ieri, 31 Marzo, si è celebrata nel mondo la giornata mondiale del backup, una giornata pensata e voluta per sensibilizzare aziende ed enti, pubbliche amministrazioni ma anche singoli utenti rispetto all'importanza del backup. In Italia, forse, sarebbe utile fissare questa giornata come festa nazionale, perchè la situazione nel nostro paese è piuttosto grave e non siamo evidentemente pronti ad affrontare questa nuova ondata di cyber rischi, tra delinquenza comune e cyberwar tra Stati nel crescendo di tensioni internazionali.

Aruba-Bva Doxa hanno condotto una indagine sulla situazione delle piccole e medie imprese italiane rispetto alle soluzioni di backup. I dati parlano chiaro: il 27% delle PMI italiane non possiede alcuna forma di backup, nè in locale nè in cloud. Se invece si guardano solo per piccole imprese, qui il dato di coloro che non hanno alcun backup implementato sale al 43%. L'indagine è stata svolta intervistando i responsabili IT e della sicurezza di 300 piccole e medie imprese italiane attive nei settori commercio, esercizi pubblici, sanità, istruzione, trasporti, costruzioni, produzione e vendita, servizi e terziario.

Prima delle note dolenti qualche dato positivo...

mercoledì 23 febbraio 2022

Accordo tra Garante privacy e Agenzia per la sicurezza nazionale cibernetica

Dopo tante parole finalmente di passa ai fatti: il 26 Gennaio 2022 Pasquale Stanzione, presidente dell'Autorità Garante per la Protezione dei dati personali e Roberto Baldoni, direttore generale dell'Agenzia per la sicurezza nazionale cibernetica, hanno sottoscritto il Protocollo d'Intesa Biennale. Questo ha l'obiettivo di attivare una stretta collaborazione in difesa del cyber spazio nazionale e della privacy dei cittadini. Con un'attenzione particolare al fatto che entrambe le materie sono soggette a continui e celeri cambiamenti: il protocollo lascia infatti libere entrambe le parti di poter proporre variazioni e aggiornamento secondo l'avanzamento dello stato dell'arte della tecnologia, delle normative e delle cyber minacce. 

Il protocollo: quali obiettivi?
Scopo del protocollo è rendere stabile e normata la cooperazione tra le due istituzioni per

"il miglior esercizio delle rispettive competenze, promuovendo iniziative congiunte nel campo della cybersicurezza nazionale e della protezione dei dati personali", come si legge nel comunicato ufficiale con cui il Garante e l'ACN hanno annunciato alla stampa la firma del protocollo. 

Il comunicato stampa > https://www.garanteprivacy.it/home/docweb/-/docweb-display/docweb/9739921

Tra i due istituti vi sarà un continuo scambio di informazioni e entrambi saranno motore di attività di consapevolezza e promozione di buone pratiche di sicurezza. Saranno previste collaborazioni col mondo accademico e della ricerca. 

martedì 23 novembre 2021

Disaster Recovery Plan: cosa è, perchè è necessario, come si appronta

Disaster Recovery Plan: che cosa é?
Il Disaster Recovery Plan (DRP) è parte integrante della più ampia strategia che ogni azienda dovrebbe implementare per garantire la continuità operativa (Business Continuity), ovvero la capacità di una azienda di mantenere le proprie attività nel caso si verifichi un incidente o una grave emergenza che possa compromettere i dispositivi e gli hardware, ma anche i dati, i software e i documenti ecc.. 

Il Disaster Recovery Plan altro non è che la formalizzazione di una serie di misure sia tecniche che organizzative da seguire per il ripristino più tempestivo possibile delle infrastrutture e dei sistemi di dati necessari per le attività aziendali. Precisiamo subito che il DRP non riguarda soltanto la minimizzazione del tempo in cui sistemi e dipendenti non possono essere operativi, ma anche la quantità di dati persi che un disastro può causare. 

Disaster Recovery Plan: perché è necessario?
Le notizie di aziende colpite duramente da attacchi malware o ransomware rimbalzano sempre più spesso, quindi non c'è troppo bisogno di dilungarsi sull'urgenza di inserire il cyber crime tra i rischi aziendali. Quel che forse è meno chiaro è che ormai non basta più il backup dei dati per riportare l'azienda all'operatività: dopo un incidente infatti si rende necessario non solo ripristinare i file, ma anche tutti i software e le funzionalità. Ad esempio, se un server è reso inattivo da un incidente, non basterà ripristinare i dati, ma sarà necessario reinstallarlo e/o riconfigurarlo. 

lunedì 22 novembre 2021

Data leak: disponibili gratuitamente nel dark web i dati di quasi 4000 dirigenti di aziende anche italiane

E' stato rintracciato online, nel famoso forum dell'undergorund hacker RaidForums, dai ricercatori della cybersecurity firm italiana Yoroi: è un database contenente i dati di quasi 4000 tra CEO, responsabili team IT e responsabili comunicazione / marketing e non solo di centinaia di aziende italiane ed europee. Si va da istituzioni pubbliche a provider di servizi fino a società di consulenza, la maggior parte dei quali afferenti al settore bancario e finanziario italiano, ma anche Telco ecc..

Il post su RaidForum nel darkweb

Il post in questione si intitola "Contacts of 3K Executives and employees of Italian & EU fintech companies" e contiene, tra i tanti contatti a livello europeo, quelli di 3887 contatti di italiani: nella foto sotto la pivot ordinata per mansione della vittima

giovedì 4 novembre 2021

Italia sotto un diluvio di attacchi informatici: nuove vittime ASL Roma 3, Artsana, ASL 2 Savona e Comune di Perugia

Non si ferma il diluvio di attacchi informatici e ransomware contro aziende e pubblica amministrazione in Italia. Se già abbiamo parlato di quanto accaduto alla Siae, alla Maggioli e all'azienda alimentare San Carlo, ora dobbiamo aggiungere al novero delle vittime anche due ASL, una romana e quella di Savona, l'azienda sanitaria e di articoli per l'infanzia ArtSana e, ultimo in ordine cronologico, il Comune di Perugia. 

ASL Roma 3:  rete in down da 4 giorni
L'ASL Roma 3 è l'ennesima vittima nel settore sanitario laziale: la rete e il sito web sono down da oltre 3 giorni e la situazione non pare accennare a risolversi.  La home page del sito istituzionale si presenta così, al momento della scrittura di questo testo:

martedì 26 ottobre 2021

Il Ransomware Conti colpisce la San Carlo: la big delle patatine italiane dichiara che non pagherà alcun riscatto

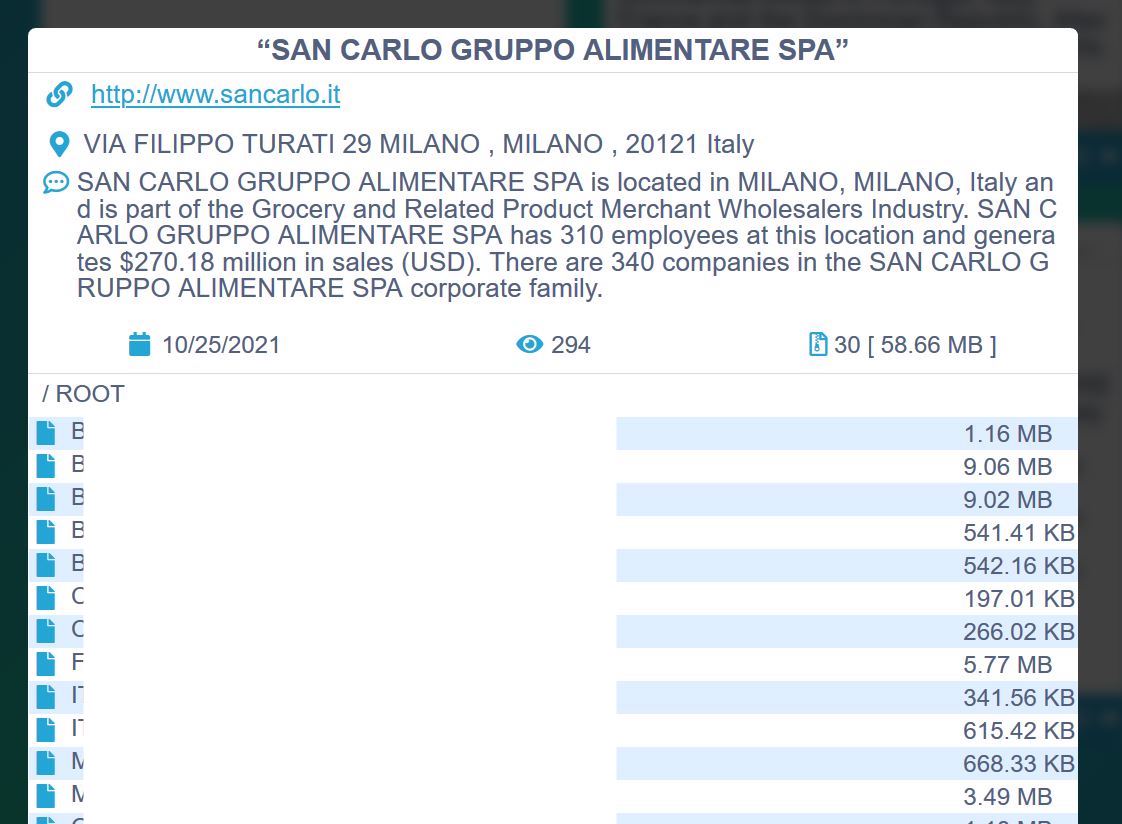
Il gruppi di cyber attaccanti Conti ha rivendicato ieri pomeriggio, Lunedì 25 ottobre, l'irruzione nei sistemi della San Carlo Gruppo alimentare Spa: si è proprio lei, la famosissima azienda che produce patatine fritte, pop corn, pane e dolci. Il gruppo ha rivendicato l'attacco sul proprio sito Tor di leak:

Il sito di leak su Tor del gruppo ransomware Conti

giovedì 7 ottobre 2021

Il Ransomware Conti colpisce la Maggioli: disservizi nei sistemi tributari e sanzionatori di centinaia di Comuni

Maggioli è un gruppo di rilevanza internazionale con sedi, oltre che in Italia, in Spagna, Grecia, Belgio e in Sud America: 25.000 installazioni software circa, un parco clienti di 150.000. La corporation offre servizi di vario tipo, molto usati nelle pubbliche amministrazioni, ma anche per aziende e professionisti. La notte del 25 Settembre, a partire dalle 3.00, i sistemi della Maggioli sono stati colpiti da attacco ransomware. L'azienda ha preso consapevolezza di aver subito un attacco soltanto 11 ore dopo l'accaduto, registrando numerosissime anomalie e disservizi sui sistemi.

Stando a quanto per ora è stato possibile ricostruire, l'attacco ransomware è stato portato dal gruppo del ransomware Conti, che però avrebbe mirato, pare, un'unità precisa del gruppo, ovvero la Maggioli Tributi. Tra i servizi sicuramente compromessi il "Concilia Service", usato dalle Polizie Municipali e non solo per le sanzioni amministrative conseguenti a violazione del Codice della Strada o altre norme amministrative e "MT tributi", molto usato nelle Ragionerie. 

Per approfondire > Ransomware Conti: è arrivato il successore di Ryuk?

L'azienda ha comunicato l'evento ai clienti il 30 Settembre, segnalando l'indisponibilità temporanea dei dati e indicando che "le informazioni ivi contenute, potrebbero comprendere anche dati personali quali, anagrafiche di contribuenti, domicili fisici e/o elettronici, istanze di contribuenti, situazioni debitorie/creditorie, dati catastali/possessi immobiliari, dati di veicoli, conti correnti e datori di lavoro".

La comunicazione ufficiale, completa e non parziale sull'incidente, risale al 1° Ottobre. "L'attacco

mercoledì 12 maggio 2021

Il Garante tedesco blocca Facebook: non potrà usare i dati di Whatsapp per tre mesi. La vicenda arriva nelle mani del Garante europeo

Il Garante tedesco è stato chiaro ed estremamente rigido: l'ordinanza emessa qualche giorno fa impone a Facebook Ireland lo stop all'uso dei dati raccolti dalla sua controllata Whatsapp. Motivazione? L'Autorità di Amburgo ravvede, nell'uso da parte di Facebook dei dati personali raccolti da Whatsapp , di "scopi privati": manca cioè quello che può essere definito come un interesse legittimo a trattare tali dati. 

"La decisione - spiega il Garante tedesco - ha lo scopo di salvaguardare i diritti e le libertà di quei milioni di utenti tedeschi che hanno rifiutato di approvare i nuovi termini di utilizzo".

Lo stop di 3 mesi si deve anche al fatto che il Garante tedesco si rivolgerà al Garante Europeo (EDPS) allo scopo di estendere il blocco a questo trattamento in tutti i 27 stati UE. La procedura d'urgenza durerà appunto 3 mesi. Il Garante tedesco ha fatto anche sapere di aver inviato una richiesta "per indagare sulle attuali pratiche di data sharing" alla Commissione per la Protezione dei Dati irlandese, ma questa non è stata presa in considerazione (e così rinfocolano le polemiche sul Garante irlandese, colpevole secondo alcuni di eccessivo lassismo verso le Big Tech). 

L'ordinanza del Garante segue la decisione, preannunciata da Whatsapp, di una progressiva restrizione delle funzioni degli account Whatsapp di quegli utenti che hanno rifiutato di rinunciare al controllo dei propri dati decidendo di non condividerli con Facebook a partire dal 15 maggio 2021. La decisione iniziale per coloro che non avranno accettato la nuova policy di Whastsapp era quella di cancellare tali account, ma con l'aggiornamento della policy della scorsa settimana è stato fatto un passo indietro, introducendo la "sanzione" delle funzioni ridotte. 

mercoledì 17 marzo 2021

Incendio distrugge un datacenter del provider OVH: cause del disastro e insegnamenti di Disaster Recovery

I fatti
Nella notte tra il 9 e 10 Marzo, nella sede di Strasburgo del cloud provider OVH divampa un grosso incendio: il rogo è originato da una stanza del data center SBG2 ed è stato causato, così indicherebbero le registrazioni delle videocamere di sorveglianza, da un malfunzionamento di un gruppo di continuità (UPS) revisionato proprio la mattina del 9 Marzo. I danni conseguenti sono stati ingenti nonostante, solitamente, gli UPS siano tenuti a debita distanza dai server proprio perché considerati elementi a rischio. Tra i più colpiti i virtual private server, macchine remote che sono molto spesso scelte come strumenti di supporto dalle piccole e medie imprese.


Il report pubblicato da OVH qualche giorno dopo il rogo e con il quale viene ricostruita la dinamica, indica che quasi tutti i VPS e i servizi VPS Additional Storage sono andati persi, così come il loro backup. Salvi invece i clienti del servizio FTB Backup, perché questo viene operato su data center esterni. Tutto il resto invece è andato perso, comprese tantissimi server che gestivano proprio il backup di molte soluzioni enterprise, come i server Managed Veeam Backup: la fortuna è che si sono persi i backup, ma le macchine delle quali facevano backup non hanno subito danni. Chiude l'elenco dei danni una lunga serie di servizi NAS, alcune istanze cloud in affitto a ore e gli snapshot delle virtual machine. 

Il fondatore di OVH, Octave Klaba, ha fornito una serie di aggiornamenti via Twitter, spiegando che il restart dei datacenter SBG1 e SBG4 è avvenuto il 15 Marzo, mentre il datacenter SBG2 tornerà in attività il 19 Marzo: ovviamente Klaba ha anche presentato il piano di recupero e offerto supporto ai clienti che hanno subito danni. 

martedì 17 novembre 2020

Gli IoT compromettono la cybersecurity: l'UE costretta a correre ai ripari emanando specifiche raccomandazioni

Abbiamo parlato spesso di un'evidenza tenuta in scarsa attenzione sia da utenti che, purtroppo, dai vendor: parliamo del fatto che, al diffondersi sempre più massivo di dispositivi IoT, non è seguito di pari passo un trend di messa in sicurezza degli stessi e non si è visto neppure un aumento generale di consapevolezza, in termini di rischi, dei milioni di utenti che ne fanno uso. 

L'avvento dei dispositivi IoT ha determinato un vero e proprio balzo in avanti, ad esempio, del numero di attacchi DDoS registrati rispetto a pochi anni fa e ha ampliato moltissimo i vettori di attacco: i dispositivi IoT mancano di potenza sufficiente per dare vita ad attacchi massivi, ma gli attaccanti hanno semplicemente puntato ad aumentare il numero di quelli infetti. Recentemente abbiamo riproposto il problema, parlando di botnet: lo scorso mese infatti abbiamo parlato della famigerata botnet Mirai, responsabile di migliaia attacchi DDoS e massive campagne di spam. La botnet Mirai, vive esiste e si nutre di bot che altro non sono che centinaia di migliaia di dispositivi IoT vulnerabili o protetti con credenziali deboli. 

Insomma, i dispositivi IoT sono diventati l'anello debole della catena della cyber security e ciò è ormai talmente manifesto da aver spinto l'ENISA (European Union Agency for Cybersecurity) ad emanare specifiche linee guida in materia di sicurezza dei dispositivi IoT, allo scopo di sensibilizzare sul problema e fornire utili spunti per minimizzare i rischi.

mercoledì 4 novembre 2020

Attacco ransomware: non solo danni economici, ma anche conseguenze legali. Il caso Blackbaud

Blackbaud è un'gigante high tech statunitense, provider di servizi in cloud: ha clienti e svolge le proprie operazioni in tutto il mondo, ma il grosso dei clienti si concentra tra Stati Uniti, Regno Unito, Australia e Canada. 

Il 16 Luglio 2020 l'azienda ha subito un attacco ransomware i cui effetti hanno impattato i dati e i servizi di migliaia di clienti, comprese organizzazioni di carità e no profit, fondazioni, università e altre aziende dagli Usa al Canada fino all'Olanda. La società aveva dichiarato di essere riuscita ad impedire agli attaccanti di criptare completamente i sistemi, ma non prima che gli attaccanti fossero riusciti a mettere le mani su un sottoinsieme dei dati aziendali da un ambiente self-hosted. Per riportare in chiaro la porzione di file criptati, l'azienda ha optato per il pagamento del riscatto, una volta saputo però del furto dei dati: probabilmente il riscatto è stato pagato più per non far pubblicare i dati rubati che per riportare in chiaro quelli criptati. 

Le cause legali e le richieste di informazioni da parte delle Autorità Garanti
Se per la maggior parte delle aziende un attacco ransomware si conclude quando i dati sono tornati in chiaro e gli attaccanti sono stati espulsi dalla rete, la realtà è però ben diversa e il caso di Blackbaud lo dimostra. Sulla Blackbaud sono infatti piovute ben 23 class action da parte dei clienti. 

venerdì 22 maggio 2020

Gli hacktivisti di LulzSec violano i sistemi dell'ospedale San Raffaele di Milano: cronaca di una giornata di smentite e attacchi


Tornano a colpire gli hacktivisti del gruppo italiano LulzSec, affiliati alla rete di Anonymous: ieri 21 Maggio hanno pubblicato su Twitter un estratto dei dati contenuti nei database dell'Ospedale San Raffaele di Milano. Con il tweet LulzSec, oltre a rivendicare pubblicamente l'azione, attacca frontalmente il San Raffaele sulla questione sicurezza dei dati: l'accesso ai sistemi ha consentito al gruppo di mettere le mani sui dati di migliaia di utenti, compresi infermieri e pazienti, con password in chiaro. In dettaglio hanno ottenuto 2400 indirizzi email del personale sanitario con tanto di password in chiaro e i dati (nom, cognome, codice fiscale, nazionalità, comune di residenza) di 600 pazienti. Inoltre la decisione di rendere pubblico il breach consegue al fatto che l'Ospedale non ha comunicato il breach al Garante Privacy entro le 72 ore previste dal GDPR, ma neppure agli utenti riguardati dall'esposizione dei dati. 


Dal primo tweet, pubblicato alle 9.28 di ieri mattina, il gruppo di hacktivisti ha iniziato una vera e propria escalation, sfidando apertamente l'Ospedale che, ad ora, pare non avere ancora effettuato nessuna notifica come previsto da legge: inizia un turbinio di tweet contenti ulteriori prove del breach. In mezzo finisce pure il noto virologo Roberto Burioni, dipendente del San Raffaele: LulzSec ha messo le mani anche sulla sua password in chiaro, ma il gruppo ha voluto ribadire quanto quella password sia il più classico esempio di password debole da non usare mai. 

mercoledì 20 maggio 2020

Grave data breach per EasyJet: esposti i dati di 9 milioni di clienti


EasyJet, una delle più grandi compagnie aree lowcost del Regno Unito, ha scoperto di aver subito un attacco informatico a seguito del quale sono stati esposti dati come indirizzi email e informazioni di viaggio di circa 9 milioni di clienti. Tra questi 9 milioni, circa 2.208 clienti hanno subito anche il furto dei dettagli delle carte di credito con le quali hanno effettuato i pagamenti per le prenotazioni dei voli. 

La notifica del data breach è avvenuta due giorni fa: EasyJet ha informato pubblicamente di aver subito un attacco informatico che ha reso possibile a terze parti non autorizzate l'accesso ai sistemi aziendali. Accessi non autorizzati che,adesso,  il team di sicurezza IT aziendale è riuscito a bloccare, spiegano. 

La compagnia aerea ha già comunicato che contatterà celermente, nei prossimi giorni, i clienti riguardati dal data breach: entro il 26 Maggio, promettono. Da questo punto di vista è forse utile ricordare, dato che gli utenti italiani di EasyJet sono moltissimi, che se si è viaggiato con EasyJet ma non si viene contattati nei prossimi giorni, semplicemente il breach non ha riguardato i vostri dati. 

Ci sono già inchieste in corso per verificare come gli attaccanti siano riusciti a violare i sistemi della compagnia aerea: per ora non si conosco i dettagli e EasyJet ha commentato con uno scarno "è stato un attacco molto complesso". 

Suggerimenti per i clienti EasyJet

giovedì 23 aprile 2020

Dati e dark web: un business illegale sempre in crescita


Non basta mai ribadire, evidentemente, quanto sia ormai divenuto fondamentale organizzare una seria e solida protezione dei dati. Non c'è soltanto il rischio, per le aziende, di incorrere in sanzioni: data breach e data leak hanno un risvolto ben più pesante, quello di andare a violare il diritto fondamentale di ogni individuo alla privacy. Il GDPR ne ha fatto la colonna portante, non è un caso che sia un regolamento che protegge indubbiamente la privacy, ma ponendo l'attenzione principalmente sulla protezione del dato. E' forse ridondante ribadire, ma repetita iuvant, che il GDPR è anche uno strumento che, razionalizzando raccolta e memorizzazione dei dati, migliora anche l'organizzazione aziendale ed mitiga i rischi di subire incidenti, con conseguente danno economico e reputazionale. 

Torniamo sul punto, anche se ne abbiamo scritto molto spesso, perchè ancora, nonostante il GDPR sia in vigore già da quattro anni e applicato da due, le notizie di data breach e data leak continuano a susseguirsi. Nelle ultime due settimane ci sono stati vari incidenti eclatanti, che hanno di nuovo fatto scattare l'allarme sulla protezione dei dati. Due almeno riguardano aziende italiane. 

lunedì 17 febbraio 2020

Anonymous attacca le PA in Basilicata, LulzSec Ita colpisce tre università: le carenze della protezione dati in Italia


Anonymous torna a farsi sentire e lo fa contro le trivellazioni petrolifere in Basilicata, compiendo una lunga serie di attacchi informatici ai danni della Pubblica Amministrazione in Basilicata. Gli hacktivisti sono riusciti ad avere accesso ai database della Giunta e del Consiglio Regionali ma anche dell'azienda di promozione turistica regionale e di diversi comuni della Val D'Agri, il sito prescelto per le future trivellazioni. Accusata numero uno è l' ENI: il comunicato col quale gli hacktivisti rivendicano l'attacco parla apertamente, infatti, di  "scempio, disastro, ecatombe, tutto firmato dall'italiana Eni". 

L'operazione segue di qualche giorno una serie di attacchi del gruppo LulzSecITA, affiliato ad Anonymous, che nelle scorse settimane ha attaccato  i sistemi dell'Università della Basilicata, di Napoli e di Roma 3, diffondendo poi i dati ottenuti e criticando apertamente la debolezza dei sistemi protettivi e la scarsa attenzione posta dagli atenei italiani nella protezione dei dati di studenti, docenti e dipendenti. 

Operation GreenRights

martedì 14 gennaio 2020

Data breach e data leak: quali sono le differenze?


E' indubbio che l'anno 2019 sia stato quello che più ha dimostrato come oggi siano i dati le vere prede dei cyber attaccanti, sia che si tratti di "criminali comuni" che di gruppi sponsorizzati da Stati nella cyber guerra a bassa intensità che ormai contraddistingue le relazioni tra alcune nazioni. Database esposti, dati esfiltrati e pubblicati, dati condivisi con terze parti, dati criptati, dati rivenduti nel dark web... Di queste parole si sono riempiti i giornali, non solo quelli di settore, nel 2019. 

Sopratutto sarà capitato a tutti di leggere notizie dove si fa riferimento ai cosiddetti data breach e data leak: due dizioni spessissimo usate come sinonimi, perfettamente intercambiabili. In realtà tra data leak e data breach ci sono differenze di fondo. 

martedì 29 ottobre 2019

Unicredit: sistemi violati. Rubati i dati di 3 milioni di clienti


È stata la banca stessa ad annunciare, con questa nota, il gravissimo leak che risalirebbe al 2015: un leak grave per dimensioni e per sensibilità dei dati rubati. Il comunicato di Unicredit è piuttosto spartano, privo di dettagli tecnici.  Parla di un "incidente" che ha coinvolto un file risalente al 2015 e contenente informazioni sensibili di clienti dell'istituto. La buona notizia è che non paiono essere stati sottratti, così afferma Unicredit, le credenziali di accesso dei servizi di home banking, quindi l'Istituto esclude ripercussioni dirette sui conti dei clienti vittime del furto dei propri dati.   

Cosa si sa per adesso
Come detto, i dettagli tecnici sono pochissimi: quel che è certo è che un attaccante sconosciuto è riuscito ad accedere ai server di Unicredit e compromettere un file, creato nel 2015, contenente 3 milioni di record appartenenti esclusivamente a clienti italiani della banca. 

Tra le informazioni sottratte si trovano:

martedì 28 maggio 2019

Snapchat: i dipendenti, con accesso ai dati sensibili, spiavano gli utenti


Snapchat è un app molto molto diffusa tra gli adolescenti e in questi giorni è al centro di un grosso scandalo che riguarderebbe proprio la privacy dei suoi giovani e giovanissimi utenti. E' stata Motherboard a ricostruire e rendere pubblica la vicenda, dopo aver messo le mani su diverse email interne girate tra vari dipendenti: in breve si parla di accesso abusivo ai dati degli utenti per spiarli. Sono stati alcuni ex dipendenti, che hanno deciso di rimanere anonimi, a fornire le email incriminate e rivelare un abuso senza controllo dell'accesso ai dati degli utenti. 

Quali dati Snapchat ha su di noi?
A Snapchat sono molteplici i tool che l'azienda fornisce ai dipendenti per accedere ai dati degli utenti: informazioni di ogni tipo ma sopratutto sensibili, alle quali spesso gli utenti non prestano molta attenzione laddove non ignorano palesemente anche solo di fornirli con le attività quotidiane sull'app. Qualche esempio? Il numero di telefono collegato all'account, la posizione geografica in qualsiasi momento, i metadata dei messaggi (che rivelano con chi e quando ci siamo scambiati messaggi) e, in alcuni casi, anche contenuti come le "memorie" o voto e video salvati. Tutti dati molto sensibili. 

SnapLion, ovvero "le chiavi del regno"

martedì 7 maggio 2019

[ Giovedì 13 Giugno] [FIRENZE] 1° Privacy Camp: il tour formativo itinerante su GDPR e protezione dati.


PRIVACY CAMP è il tour itinerante per l'Italia che promuove la cultura della privacy e del Regolamento Europeo nelle aziende, nelle attività e negli studi professionali.

Organizzato da gdprlab.it e patrocinato da Accademia Italiana Privacy si articola sugli interventi di 4 relatori che parleranno della privacy da un punto di vista legale, fiscale, pratico e di tecnologia di protezione dei dati.

Cosa si deve fare per essere in regola?
Come bisogna comportarsi con i dipendenti e con i clienti?