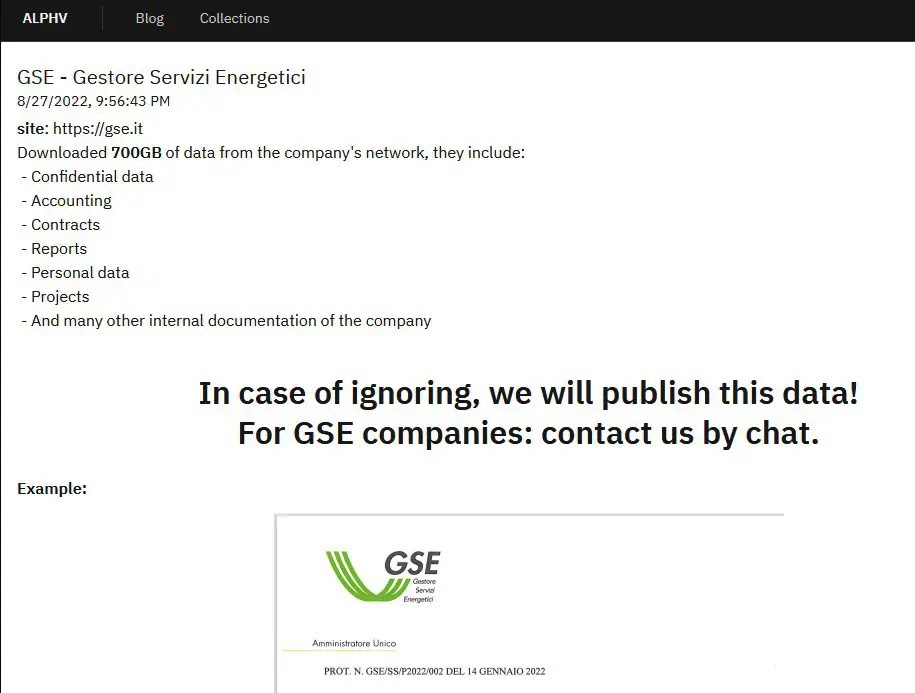
LockBit evolve ancora e debutta con la versione 3.0 facendo già la prima vittima italiana. Con la stop alle operazioni di Conti, LockBit si prende lo scettro del mondo ransomware.
Da LockBit 2.0 a 3.0: il primo programma di Bug Bounty del cybercrime
Ci siamo: lo avevano annunciato ed è successo davvero. Conti non ha neppure fatto in tempo ad annunciare il "pensionamento" che LockBit si presenta con una nuova versione, ancora più temibile. Ma le modifiche non sono solo tecniche: è migliorata l'intera infrastruttura di gestione "commerciale" del RaaS, che ha addirittura inaugurato un programma di bug bounty.
Prima di calarci quindi nei dettagli tecnici, ci soffermiamo sul "modello di business" scelto da LockBit. Nei fatti, dobbiamo prendere atto di questa importante trasformazione del mondo del cyber crime, che non riguarda soltanto i ransomware, ma in generale tutti i modelli di malware / ransomware in affitto. Il cyber crime fa profitti da capogiro e, di conseguenza, si organizza esattamente secondo i modelli di business delle grandi aziende.
Nel caso di LockBit 3.0 c'è una novità assoluta, il lancio del programma di Bug Bounty. In pratica gli sviluppatori del ransomware hanno lanciato un programma di ricerca sulle vulnerabilità del proprio software. Come una Microsoft qualsiasi, propongono una ricompensa in denaro a chiunque individui punti deboli, errori di sviluppo, vulnerabilità nei software in uso. E' una pratica estremamente comune e diffusa nel mondo delle software house, ma è la prima volta che viene richiesto a terzi di correggere un software pensato per danneggiare e estorcere denaro.
"Invitiamo tutti i ricercatori di sicurezza, gli hacker etici e non etici del pianeta a partecipare al nostro programma di Bug Bounty. L'ammontare delle ricompense varia dai 1000 al milione di dollari".