I Mac non sono così invulnerabili come pare. Eppure tuttora continua ad essere largamente diffusa e popolare la credenza secondo cui, in caso di utilizzo di un Mac, non ci dovremmo affatto preoccupare di virus e malware.
Purtroppo per gli utenti Mac, il numero di malware progettati per attaccare webcam e microfoni delle macchine Mac, così da registrare le loro attività senza che ne siano consapevoli, è in costante aumento.
Di conseguenza si rivela necessario mantenere il dispositivo al sicuro da worm, trojan e altri programmi dannosi.
La soluzione? Quick Heal Total Security per il Mac.
Quick Heal Total security per Mac è un antivirus che, come suggerisce il nome stesso, è creato appositamente per proteggere il vostro Mac. Come altri prodotti di rimozione delle minacce, permette di navigare sicuri, bloccando tutte le mail indesiderate e l’accesso a siti web compromessi e/o di phishing, cosicché non vengano commessi furti delle vostre informazioni personali. Ma c’è molto di più!
Innanzitutto, nel caso si utilizzi il Desktop Parallelo per Mac, è utile sapere che tra le sue caratteristiche principali rientra anche la chiave di prodotto singola. Ciò ti permette di usare la tua chiave di attivazione di Quick Heal Total Security per Mac per attivare anche una copia di Quick Heal Total Security per Windows.
Questo antivrirus, però, non si limita solo alla protezione del tuo dispositivo e alle funzioni appena esposte, si preoccupa anche di proteggere i vostri figli dalle diverse minacce online, vista la presenza di siti sempre più inopportuni e diseducativi. La funzione Parental Control dà la possibilità di controllare, pianificare e gestire l’accesso a Internet dei vostri bambini: potete bloccare l’accesso a determinati siti web, in base alle loro caratteristiche e per categorie, inserendone l’URL in una blacklist.
Per la versione prova di un mese del prodotto, clicca qui
giovedì 27 ottobre 2016
mercoledì 26 ottobre 2016
Locky's Saga: nuova versione del ransomware cripta in .THOR
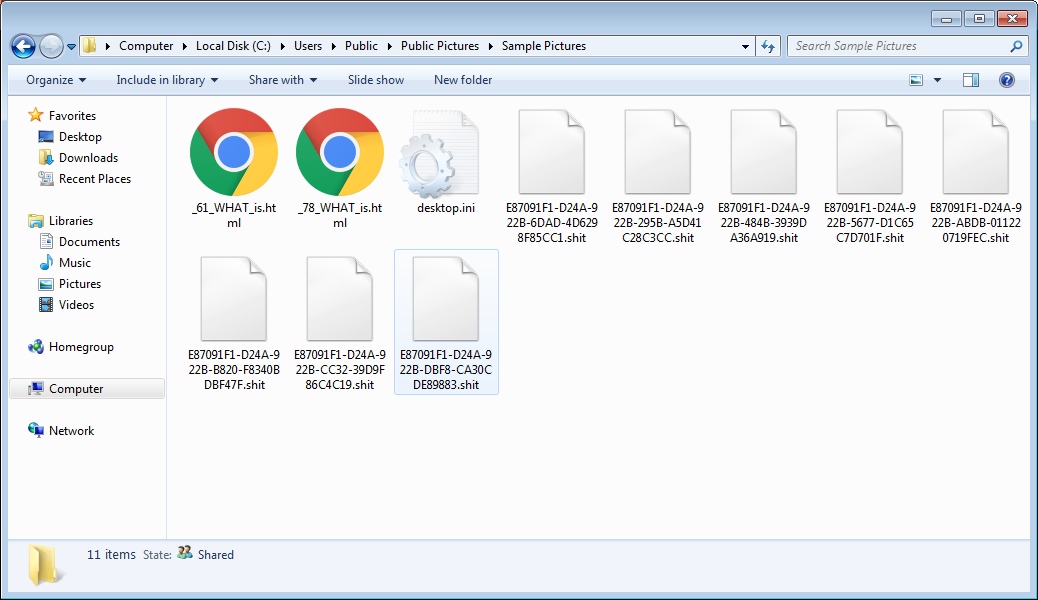
A meno di due giorni dal rilascio della versione di Locky che cripta i file e ne modifica l’estensione in .shit, ci troviamo di fronte al rilascio di una ulteriore versione. Questa volta le estensioni dei file vengono modificati in .THOR.
Come viene distribuita?
Anche questa versione di Locky viene distribuita tramite una varietà di campagne di spam: le email contengono allegati VDB, JS e altri tipi. Una campagna, intercettata dai collaboratori di Bleeping Computer, ha come oggetto della mail “Budget forecast” e contiene un allegato denominato
"budget-xls_[serie random di caratteri].zip."
L’archivio .zip allegato contiene in questo caso uno script VBS chiamato A32aD85 xls.vbs
Come cripta i file?
martedì 25 ottobre 2016
Locky's Saga: nuova versione del ransomware cripta in .shit
E’ stata rilasciata un’ulteriore versione del ransomware Locky.
Questo ransomware è tra i più temuti avversari dei ricercatori di sicurezza perché ha un algoritmo di criptazione che, a tutt’oggi, pare inviolabile: le versioni precedenti sono riconoscibili da estensioni quali .odin o .locky o .zepto (qui le "puntate precedenti"della saga di Locky).
La nuova versione, in un eccesso di “simpatia” dei cyber-crminali, cripta in .SHIT.
Come le versioni precedenti, questo ransomware viene installato usando un DLL che viene eseguito tramite Rundll32.exe. Una volta eseguito cripterà tutti i file bersaglio (secondo l'estensione) e ne modificherà l’estensione. Non infetta macchine sulle quali, come lingua in uso, è impostato il russo.

Come si diffonde?
lunedì 24 ottobre 2016
Attacco DDoS mette offline negli Usa siti come Twitter, New York Times, eBay, Netflix e altri
Un attacco clamoroso che rende l’idea della vulnerabilità dei siti occidentali più cliccati.

Per cominciare il contesto.
Un attacco di tipo DDoS (distributed denial of service) ha colpito l’infrastruttura DNS di
Dyn, non una azienda a caso, ma uno dei colossi del web hosting negli Stati
Uniti. Il risultato dell’attacco è stato pesantissimo, mostrando nei fatti la
debolezza dei grandi colossi occidentali.
Oscurati per due ore circa
L’attacco contro l’infrastruttura di Dyn ha avuto come conseguenza il fatto che centinaia di siti sono finiti offline per circa 120 minuti. Ma non stiamo parlando del blog di cucina o del piccolo portale, ma di siti del calibro di Twitter, Spotify, Cnn, New York Times, Financial Times, il marketplace di eBay, Reddit e perfino il colosso dei film in streaming Netflix, ma anche il Guardian, PlayStation Network, Xbox Live, Wired (.com), GitHub, PayPal (e altri)
giovedì 20 ottobre 2016
Ransomware alert! Exotic cripta anche i file eseguibili
È in diffusione un nuovo malware chiamato Exotic ransomware.
Che tipo di ransomware è questo Exotic Malware?
Si tratta di un ransomware che non presenta caratteristiche molto dissimili o originali rispetto agli altri ransomware ad oggi in circolazione, fatta eccezione per il fatto che cerca e cripta anche i file eseguibili: si rende così impossibile avviare i programmi il cui eseguibile viene criptato. La buona notizia è che la maggior parte degli eseguibili sono contenuti in cartelle che non sono un bersaglio previsto di questo ransomware: se vi capita però di avere degli eseguibili nella cartella dei Download, ad esempio, in caso di attacco saranno criptati.
Attualmente è in diffusione in modalità di sviluppo, con ben tre differenti versioni messe in diffusione in appena tre giorni. Richiede un riscatto di circa 50 dollari.
Rientra a pieno titolo nella categoria, sempre più numerosa, dei ransomware low-quality (ne abbiamo scritto qui).
Il processo di crittografia di Exotic Ransomware:
Iscriviti a:
Post (Atom)