martedì 24 settembre 2013

Nuova versione Dr.Web 9.0 per Windows e Mac OS X

Doctor Web — produttore russo di software antivirus — rilascia la nona versione dei prodotti Dr.Web Security Space e Dr.Web Antivirus per il SO Windows.


Nella versione Dr.Web 9.0 per Windows, è stata implementata una serie di innovazioni che ha permesso di rafforzare la protezione contro le minacce più recenti. La nuova analisi comportamentale Dr.Web rileva rapidamente le varianti più recenti dei trojan Encoder. Le informazioni dell'utente sono protette contro eventuali danneggiamenti provocati dai malware. Dr.Web rileva con maggiore efficienza i malware conosciuti nascosti dai packer nuovi. I miglioramenti nel file monitor SpIDer Guard e nel servizio Dr.Web Cloud hanno consentito di ridurre notevolmente il consumo delle risorse del sistema e hanno reso l'antivirus ancora più leggero. Con la nona versione di Dr.Web per Windows si possono usare in maniera sicura i motori di ricerca e programmi di messaggistica istantanea. Le modifiche apportate al firewall Dr.Web hanno diminuito drasticamente il numero di casi in cui il firewall chiede all'utente di creare una regola.


Novità! Analisi comportamentale Dr.Web Process Heuristic — una protezione efficace contro le minacce più recenti. I trojan costituiscono pressoché il 90% delle minacce reali: oggi le famiglie di trojan Winlock, Encoder, Inject, Exploit infastidiscono gli utenti non solo in Russia, ma anche in altri paesi del mondo. Per creare la tecnologia Dr.Web Process Heuristic, il team di Doctor Web ha studiato per alcuni anni il comportamento dei trojan appartenenti a diverse famiglie. Utilizzando queste conoscenze Dr.Web Process Heuristic rileva una minaccia quasi istantaneamente, prima che possa causare un serio danno al computer o alle informazioni dell'utente. Siccome il comportamento dei trojan appartenenti alla stessa famiglia è simile, Dr.Web Process Heuristic può rilevare programmi malevoli ancora sconosciuti dal database Dr.Web, in particolare, nuove varianti di Trojan.Encoder e di Trojan.Inject.

Novità! Protezione delle informazioni dell'utente da eventuali danneggiamenti — una reale possibilità di salvaguardare file preziosi. La funzione di protezione dati è prevista per i casi quando un malware è già riuscito a eseguire alcune azioni dannose nel sistema. Per mettere al sicuro i file più importanti, l'utente può scegliere alcune cartelle e l'antivirus creerà copie di backup protette dei file in queste cartelle. In seguito questi file potranno essere ripristinati da queste copie, se necessario. Una volta create le copie protette, l'antivirus salva soltanto le modifiche apportate ai file originari. Il salvataggio si esegue a cadenze regolari impostate dall'utente, altrimenti l'utente può eseguire il salvataggio manualmente. Dobbiamo notare però che questa funzione non è equivalente a un backup completo di tutti i dati conservati sul computer. È piuttosto una parte della protezione contro le minacce individuate tramite l'analisi comportamentale Dr.Web: adesso l'utente può ripristinare da solo, senza ricorrere al supporto tecnico di Doctor Web, i dati che sono stati danneggiati prima che Dr.Web Process Heuristic abbia potuto rilevare la minaccia corrispondente.

Novità! Analisi integrata delle minacce pacchettate — un rilevamento efficace degli oggetti malevoli conosciuti, nascosti sotto packer nuovi. Questa tecnologia utilizza l'analisi comportamentale Dr.Web Process Heuristic e consente di riconoscere una minaccia non appena è iniziato il processo dannoso comparandolo ai record già esistenti del database virale. Rende più efficace il rilevamento delle minacce apparentemente nuove, cioè di quelle vecchie pacchettate in un modo insolito per non essere riconosciute dall'antivirus.

Miglioramento! Più alta velocità di scansione — ottimizzati i componenti SpIDer Guard e Dr.Web Cloud. Grazie al modificato sottosistema di scansione del componente SpIDer Guard, sono state migliorate le prestazioni Dr.Web sulle macchine con un trasferimento di file intenso (download di file da tracker dei torrent e di condivisione, compilazione e rendering). Inoltre, per accelerare la scansione, è stato modificato anche il servizio cloud (al tentativo di aprire un sito questo servizio manda l'URL sui server di Doctor Web per essere controllato in tempo reale).

Novità! Nuovo sistema di scansione completa di qualsiasi informazione trasferita — si bloccano tutte le vie su cui i virus potrebbero entrare sul computer da Internet. Si controllano i dati (anche quelli cifrati) trasmessi attraverso tutti i protocolli supportati dai componenti SpIDer Mail e SpIDer Gate. I dati si controllano su tutte le porte — non si può evitare controllo cambiando la porta di trasferimento. È stata implementata la funzione "Safe search": i risultati di una ricerca eseguita da Google, Yandex, Yahoo!, Bing, Rambler includono soltanto siti web sicuri. I contenuti non sicuri vengono filtrati dai motori di ricerca tramite le funzioni e impostazioni appropriate. Inoltre, adesso l'antivirus protegge la comunicazione mediante programmi di messaggistica istantanea, quali Mail.Ru Agent, ICQ e Jabber. I dati si filtrano, i link che conducono su siti malevoli o fraudolenti vengono cancellati dai messaggi. Si esegue un controllo antivirale degli allegati ai messaggi, e se un file è potenzialmente pericoloso, la sua spedizione viene impedita.

Novità! Nella versione Dr.Web 9.0 per Windows, il Parental control consente di impedire la modificazione dell'ora e del fuso orario di sistema perciò i figli non potranno utilizzare il computer nelle ore non permesse dai genitori. Inoltre, tramite questo componente si può impedire l'invio di task alla stampante, il che protegge da una stampatura non autorizzata di documenti confidenziali e permette di risparmiare carta e cartuccia.

Novità! Blocco dell'accesso a siti "pirata" — protezione dei titolari dei diritti d'autore. Con le impostazioni opportune, il componente SpIDer Gate adesso può bloccare l'accesso a siti che divulgano contenuti senza consenso degli autori. Se l'utente cerca di visitare tali siti, Dr.Web visualizza un avviso che informa dell'impossibilità di passare al sito "pirata" e propone di usare il sito del titolare dei diritti d'autore. L'elenco dei siti con contenuti pubblicati senza consenso degli autori verrà aggiornato a richiesta dei titolari dei diritti d'autore.

Novità! Firewall Dr.Web aggiornato — massima convenienza di utilizzo. Se in precedenza il firewall utilizzava un database di applicazioni preinstallato e le regole definite dall'utente, adesso dispone dei dati che permettono di individuare le applicazioni affidabili (legittime dal punto di vista Dr.Web). Tali applicazioni possono connettersi a qualsiasi URL su qualsiasi porta. Questo nuovo metodo riduce al minimo il numero di domande che il firewall fa all'utente nel corso di configurazione.

La nuova versione è disponibile sia per sistemi operativi Windows che per Mac OS X.

martedì 17 settembre 2013

Nuovo trojan per Linux è munito di un vasto arsenale di funzioni dannose

Fonte: http://www.freedrweb.com/show/?i=3868&c=19&lng=it

Doctor Web — produttore russo di software per la sicurezza informatica — informa che è stato rilevato un nuovo malware per Linux, nominato Linux.Hanthie. Un'indagine mostra che questo trojan (anche conosciuto come Hand of Thief, cioè "mano del ladro" in inglese) dispone di molteplici funzioni dannose e può nascondere la sua presenza nel sistema dai programmi antivirus.


Oggi questo programma malevolo ha una grande popolarità sui forum clandestini di hacker, dove i malintenzionati lo vendono attivamente. Il prodotto Linux.Hanthie si posiziona come un bot della classe FormGrabber o un BackDoor per il SO Linux che dispone di funzioni anti-rilevamento e di un caricamento automatico nascosto, non richiede i privilegi di amministratore e usa la crittografia forte (256 bit) per la comunicazione con il pannello di controllo. Il bot può essere configurato in modo flessibile mediante il file di configurazione.

Quando è avviato, il trojan blocca l'accesso del computer agli indirizzi da cui si scaricano software o aggiornamenti antivirali. Il trojan può resistere all'analisi e all'avvio in ambienti isolati o virtuali.

La versione corrente di Linux.Hanthie non ha meccanismi di replicazione automatica perciò sui forum di hacker i creatori del trojan consigliano di propagarlo tramite metodi del social engineering. Il trojan può funzionare in diverse distribuzioni Linux, comprese Ubuntu, Fedora e Debian, e supporta otto tipi di ambienti desktop, per esempio GNOME e KDE.

Una volta avviato, l'installer del malware verifica la propria presenza nel sistema e controlla se sul computer sia in esecuzione una macchina virtuale. Quindi Linux.Hanthie si installa nel sistema creando un file di esecuzione automatica e collocando una copia di se stesso in una cartella sul disco. Nella cartella di file temporanei, il trojan crea una libreria eseguibile e cerca di incorporarla in tutti i processi in esecuzione. Se il trojan non riesce a incorporare la libreria in qualche processo, dalla cartella temporanea avvia un nuovo file eseguibile la cui unica funzione è interagire con il server di controllo e quindi elimina la copia iniziale.

Il trojan è composto da più moduli funzionali, uno dei quali è una libreria che contiene il payload principale del malware. Utilizzando questa libreria, il trojan incorpora un "grabber" (un programma ideato per rubare dati) nei browser Mozilla Firefox, Google Chrome, Opera, nonché nei browser Chromium e Ice Weasel che funzionano esclusivamente sotto Linux. Il "grabber" consente di intercettare le sessioni HTTP e HTTPS e di inviare ai malintenzionati i dati inseriti dagli utenti in formulari su diverse pagine web. Inoltre, questa libreria svolge le funzioni di un backdoor, e in tale caso i dati scambiati con il server di controllo vengono cifrati.

Il trojan può eseguire sulla macchina infettata alcuni comandi impartiti su remoto. Per esempio, il comando "socks" avvia un proxy server, il comando "bind" lancia uno script che ascolta le porte, il comando "bc" connette il computer al server remoto, il comando "update" scarica e installa una versione aggiornata del trojan e il comando "rm" rimuove il trojan stesso. Al tentativo di accedere agli script avviati "bind" o "bc", il trojan restituisce nella console il seguente messaggio:


Un altro modulo consente al trojan di realizzare alcune funzioni senza eseguire inject.

La firma antivirale corrispondente è stata aggiunta ai database del software Dr.Web che rileva e rimuove il trojan con successo.

lunedì 9 settembre 2013

Prima utility per decriptare file cifrati dal Trojan.Encoder.252

Doctor Web — produttore russo di software per la sicurezza informatica — ha creato un'utility che può decriptare file cifrati dal Trojan.Encoder.252. Gli encoder sono programmi malevoli che criptano file memorizzati sul computer compromesso dopo di che i malintenzionati domandano all'utente di pagare una somma per la possibilità di recuperare i dati. La sopraindicata versione del malware giunge sui computer delle vittime soprattutto nelle email infette che contengono false notifiche di una corte di arbitrato.

Comunemente, il trojan si propaga dentro email malevole che imitano notifiche di una corte di arbitrato. Una volta penetrato sul computer bersaglio, il malware salva la sua copia in una delle cartelle di sistema sotto il nome svhost.exe, modifica il ramo del registro di sistema ideato per l'esecuzione automatica di applicazioni e si avvia.

Il Trojan.Encoder.252 cripta file solo se il computer compromesso ha una connessione a Internet. Il malware controlla una dopo altra le unità disco da C: a N: e stende un elenco di file da cifrare il quale poi salva in un file di testo. Le estensioni di file da criptare sono .jpg, .jpeg, .doc, .rtf, .xls, .zip, .rar, .7z, .docx, .pps, .pot, .dot, .pdf, .iso, .ppsx, .cdr, .php, .psd, .sql, .pgp, .csv, .kwm, .key, .dwg, .cad, .crt, .pptx, .xlsx, .1cd, .txt, .dbf. Quindi il Trojan.Encoder.252 controlla se sono disponibili i server remoti su cui in seguito invia la chiave di cifratura. Se i server non sono disponibili, il trojan mette sullo schermo un avviso che sarebbe una notifica della corte di arbitrato in cui invita l'utente a verificare la configurazione della connessione di rete. Se il trojan è riuscito a criptare i file, ai nomi dei file viene aggiunta la parola Crypted. Oltre a ciò, l'encoder imposta come sfondo desktop il seguente immagine con un testo in russo che da spiegazioni all'utente come recuperare i suoi dati pagando un riscatto. In particolare, i malintenzionati consigliano all'utente di trovare nel file LEGGIQUESTO.txt appositamente generato sul computer un ID di decifratura unico per ciascun computer e di inviarlo al loro indirizzo email.

Sebbene molte risorse del web ritenessero impossibile la decifratura dei file a causa di algoritmi speciali utilizzati dal Trojan.Encoder.252, il team di Doctor Web ha potuto creare un'utility che può eseguire la decifratura. Il processo richiede molto tempo (un mese) se eseguito su un computer di casa, ma su un server potente con ventiquattro processori una chiave di cifratura è stata trovata in venti ore. L'utility è diventata una sorte di banco di collaudo per le idee innovative del team di Doctor Web — tutte queste idee saranno applicate in futuro per la decifratura di file criptati da encoder. Intanto stiamo cercando nuovi metodi per combattere encoder.

Se le Vostre informazioni sono tenute in ostaggio dal Trojan.Encoder.252, seguite queste semplici regole che Vi aiuteranno a recuperare i file cifrati:
  • non modificate le estensioni dei file criptati;
  • non reinstallate il sistema operativo — in tale caso non sarà più possibile recuperare i dati;
  • non provate di "ripulire" o di curare il sistema operativo tramite diverse utility e applicazioni speciali;
  • non eseguite le utility Dr.Web senza aver parlato prima con i nostri analisti dei virus;
  • fate una denuncia alla polizia;
  • contattate il laboratorio antivirale di Doctor Web, inviateci un file .doc criptato dall'encoder e aspettate una risposta dei nostri analisti.
Vi ricordiamo che a causa del grande numero di richieste di assistenza forniamo assistenza personale per il recupero di file cifrati solo agli utenti dei prodotti Dr.Web con licenza. Inoltre, vi consigliamo di non trascurare la necessità di fare a cadenze regolari copie di backup di tutte le informazioni custodite sul computer.


lunedì 2 settembre 2013

Arrivano, si nascondono, e rovinano tutto - Android.Obad e Android.Fakedefender

Sembra che gli autori di malware stiano provando di tutto per colpire la piattaforma Android. Stanno tentando qualsiasi cosa; l’ultimo attacco ha la forma di due malwares, ossia Android.Obad e Android.Fakedefender. Nel resto del post è riportato cosa sono questi due malware e come agiscono.

Android.Obad e Android.Fakedefender sono più sofisticati rispetto alle tipiche famiglie dei malware. È stato scoperto che questi malware possono sfruttare i privilegi di amministratore e aumentare così il loro livello di segretezza dopo l’installazione nel dispositivo.

Informazioni su Android.Obad

Cos’è?
 - Android.Obad è un Trojan.
- Si presenta come una vera e propria applicazione.

Cosa fa?
- Invia Sms a numeri a pagamento, con il risultato di rappresentare costi extra per gli utenti.
- È in grado di scaricare applicazioni dannose, mandarle ad altri dispositivi tramite Bluetooth, ed agire in remoto compiendo azioni dannose.

Come riesce a ottenere i privilegi da amministratore?
- Una volta che Android.Obad si avvia, continua a chiedere all’utente di concedere l’utilizzo dei privilegi da amministratore. Il tasto “Cancella” è disabilitato, quindi l’utente è costretto a premere l’unica opzione possibile, ovvero “Attiva” come mostrato nell’immagine seguente.

Altre informazioni
- Una volta che il malware accede ai privilegi di amministratore, si nasconde nel sistema del dispositivo lasciando l’utente senza possibilità di rimuovere l’applicazione attraverso le Impostazioni.
- Android.Obad fa largo uso dei reflection code, che aiutano a nascondere i codici malevoli agli occhi delgli analizzatori malware. Le stringhe utilizzate ed i nomi delle funzioni sono cifrati con strati multipli usando tecniche polimorfiche.
- I programmi Android sono compilati in file DEX (Dalvik Executable), che sono a loro volta compressi in un unico file APK sul dispositivo. Il malware Android.Obad pone sfide per il reverse engineering, creando appositamente file DEX, che la maggior parte degli strumenti non riescono a decodificare.

Android.Obad sfrutta le seguenti vulnerabilità, il che rende difficile per gli analisti decodificarlo.

- AndroidManifest.xml modificato: il malware lascia alcuni dei componenti del file manifesto. A causa di questo, l'ambiente di analisi dinamica non riesce a fare una analisi automatizzata del malware. Tuttavia, tale file viene elaborato correttamente dal sistema operativo dello smartphone e il malware viene eseguito in ambiente reale.
- Errore nello strumento Dex2Jar: Dex2jar è uno strumento popolare usato per decodificare malware Android. Questo non riesce a decompilare o decompila in modo errato il malware così che l'analisi statica diventi difficile.
- Privilegi da amministratore: come discusso in precedenza, Android.Obad prende i diritti amministrativi del dispositivo in maniera tale da potersi nascondere e non apparire nella lista degli amministatori del dispositivo.

Informazioni su Android.Fakedefender

Che cosa è?

- Android.Fakedefender è un trojan.
- Per essere visualizzato, utilizza le icone delle applicazioni popolari come Facebook e Skype.
- Dopo che è stato installato, viene visualizzato sul telefono come “Android Defender”.

Che cosa fa?

- Una volta che Android.Fakedefender viene lanciato, continua a chiedere all'utente di concedergli i privilegi di amministratore. Indipendentemente dalla scelta dell'utente questi gli vengono concessi.
- Il malware inizia a notificare l'utente della presenza di malware o altre minacce alla sicurezza che in realtà sono inesistenti.
- Il malware continua a inviare tali messaggi per spaventare l'utente e spingerlo ad acquistare applicazioni per rimuovere le minacce. Infatti questo malware è conosciuto anche come “scareware”.
- In alcuni casi, il malware può impedire alla vittima di fare qualsiasi altra cosa sul loro telefono cellulare, fino a quando non viene effettuato un pagamento.
- Il malware raccoglie anche informazioni utente come numero di telefono, versione del sistema operativo, produttore del dispositivo, ubicazione, ecc e lo invia a un server remoto.
- La parte peggiore di questo malware è la sua capacità di interferire con le applicazioni in grado di avvertire l'utente sulle minacce reali alla sicurezza.

Nota: Proprio come Android.Obad, è difficile rimuovere anche Android.Fakedefender una volta che è stato installato sul dispositivo. Questo perché cambia le impostazioni del dispositivo in modo che l'utente non sia in grado di effettuare un normale reset di fabbrica.

Vorremmo vivamente consigliare agli utenti di stare attenti alle applicazioni che richiedono i privilegi da amministratore.

Definizioni di alcuni termini usati nel post:

Analisi statica - L’analisi statica è l'analisi di un software o un programma che viene fatta senza eseguire realmente il software.
Analisi dinamica - L’analisi eseguita su programmi in esecuzione è conosciuta come analisi dinamica.
Decodificazione - Decodificazione (Reverse engineering) si riferisce al processo che studia la funzione e il flusso di informazioni di un software o hardware al fine di determinarne i principi tecnologici.
Reflex Code - Il reflex code si riferisce alla capacità di un programma per computer di esaminare (vedi tipo introspezione) e modificare la struttura e il comportamento (in particolare i valori, i meta-dati, le proprietà e funzioni) di un oggetto in fase di esecuzione.
File APK - File di pacchetto di applicazioni Android (APK) è il formato di file utilizzato per distribuire e installare il software applicativo e middleware sul sistema operativo Android di Google.
Analisi automatica - L’analisi automatica si riferisce a un processo che consente agli analisti delle minacce malware di configurare ambienti di test controllati, dove possono eseguire e controllare il malware in modo automatico.

giovedì 1 agosto 2013

Falla di Android scoperta di recente facilita la propagazione di un malware


31 luglio 2013

Doctor Web — produttore russo di programmi per la sicurezza informatica — ha scoperto la prima applicazione malevola che si diffonde sfruttando una falla del SO Android conosciuta da poco tempo, nominata Master Key. Il malware Android.Nimefas.1.origin è in grado di mandare SMS dal cellulare compromesso, di trasferire informazioni private ai malintenzionati e anche consente di eseguire sul dispositivo una serie di comandi impartiti su remoto. Adesso il trojan si nasconde in numerosi giochi e programmi per Android scaricabili da un sito di applicazioni cinese. Tuttavia, non possiamo escludere che presto sbucheranno altri programmi ideati per sfruttare la vulnerabilità Master Key e che la minaccia sarà presente anche in altri paesi.

Dal momento in cui sono state divulgate le informazioni sulla vulnerabilità Master Key, gli specialisti della sicurezza informatica hanno supposto che i malintenzionati si sarebbero avvalsi della falla dato che dal punto di vista tecnico questo errore di programma è facilmente sfruttabile. Meno di un mese dopo la divulgazione delle informazioni su questa falla è comparsa, infatti, un'applicazione malevola che la sfrutta.

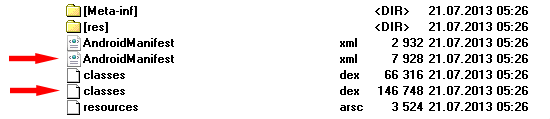
Il trojan scoperto da Doctor Web è stato classificato come Android.Nimefas.1.origin. Si propaga in applicazioni per Android, in un file dex modificato dai malintenzionati che si trova accanto al file dex originario di un programma. Vi ricordiamo che la vulnerabilità Master Key consiste nella particolarità del SO Android nel controllo delle applicazioni da installare. Se, infatti, un pacchetto apk contiene due file con un nome uguale memorizzati in una sottocartella, il sistema operativo Android verifica la firma digitale del primo file, ma installa il secondo file senza averlo controllato. Così viene aggirato il meccanismo protettivo di Android ideato per evitare l'installazione di applicazioni modificate da terzi.

L'illustrazione sottostante mostra un esempio del programma modificato dal trojan Android.Nimefas.1.origin: 


Una volta avviato sul dispositivo mobile, il trojan controlla se è attivo almeno un servizio delle applicazioni antivirali cinesi.

Se ne ha trovato almeno uno, Android.Nimefas.1.origin controlla la disponibilità dell'accesso root cercando i file "/system/xbin/su" o "/system/bin/su". Se vi sono tali file, il trojan interrompe il suo funzionamento. Se nessuna delle condizioni viene soddisfatta, il malware continua le sue attività dannose.

In particolare, Android.Nimefas.1.origin invia l'identificatore IMSI a un numero selezionato in modo arbitrario da una lista predisposta.

Successivamente, il trojan invia SMS a tutti i contatti memorizzati nella rubrica del telefonino infetto. Scarica il testo dei messaggi da un server remoto, e carica sullo stesso nodo le informazioni dei contatti utilizzati per l'invio di SMS. Il trojan è in grado di inviare qualsiasi messaggio a diversi numeri telefonici. Le informazioni necessarie per tale attività (il testo da mandare e i numeri telefonici) si trovano sul server di comando.

Inoltre, il trojan può nascondere dall'utente messaggi in arrivo. Il filtro dei numeri o del testo da applicare ai messaggi viene scaricato dal server dei malintenzionati.

Per il momento, è già stato interrotto il funzionamento del server di comando utilizzato dai malintenzionati per amministrare il programma malevolo.


Adesso il trojan Android.Nimefas.1.origin rappresenta il pericolo più grande per gli utenti cinesi poiché si propaga in giochi e applicazioni scaricabili da uno dei cataloghi di applicazioni cinesi. Gli amministratori di questa risorsa sono stati avvisati del problema. Ciononostante, non possiamo escludere che presto aumenterà il numero di programmi che sfruttano la falla Master Key e che di conseguenza diventerà più vasta la geografia di propagazione della minaccia. Fino a quando i produttori dei dispositivi Android non metteranno a disposizione un aggiornamento di sicurezza che copra la lacuna, molti utenti corrono il rischio di essere danneggiati dalle attività di simili applicazioni malevole. Siccome molti dispositivi disponibili già sul mercato non sono supportati dai produttori, si teme che gli utenti di tali dispositivi rimarranno senza alcuna protezione.

Tutti gli utenti dei prodotti antivirali Dr.Web per Android sono protetti dal malware Android.Nimefas.1.origin. Il trojan viene rilevato dal metodo Origins TracingTM. Inoltre, il file apk contenente questo malware viene rilevato dall'antivirus Dr.Web che lo riconosce come Exploit.APKDuplicateName.